從 PHP2Shell 到 AI 時代——開源維護、商業演局與資安的未來
前言:隱藏 14 年的漏洞與 48 小時的警訊
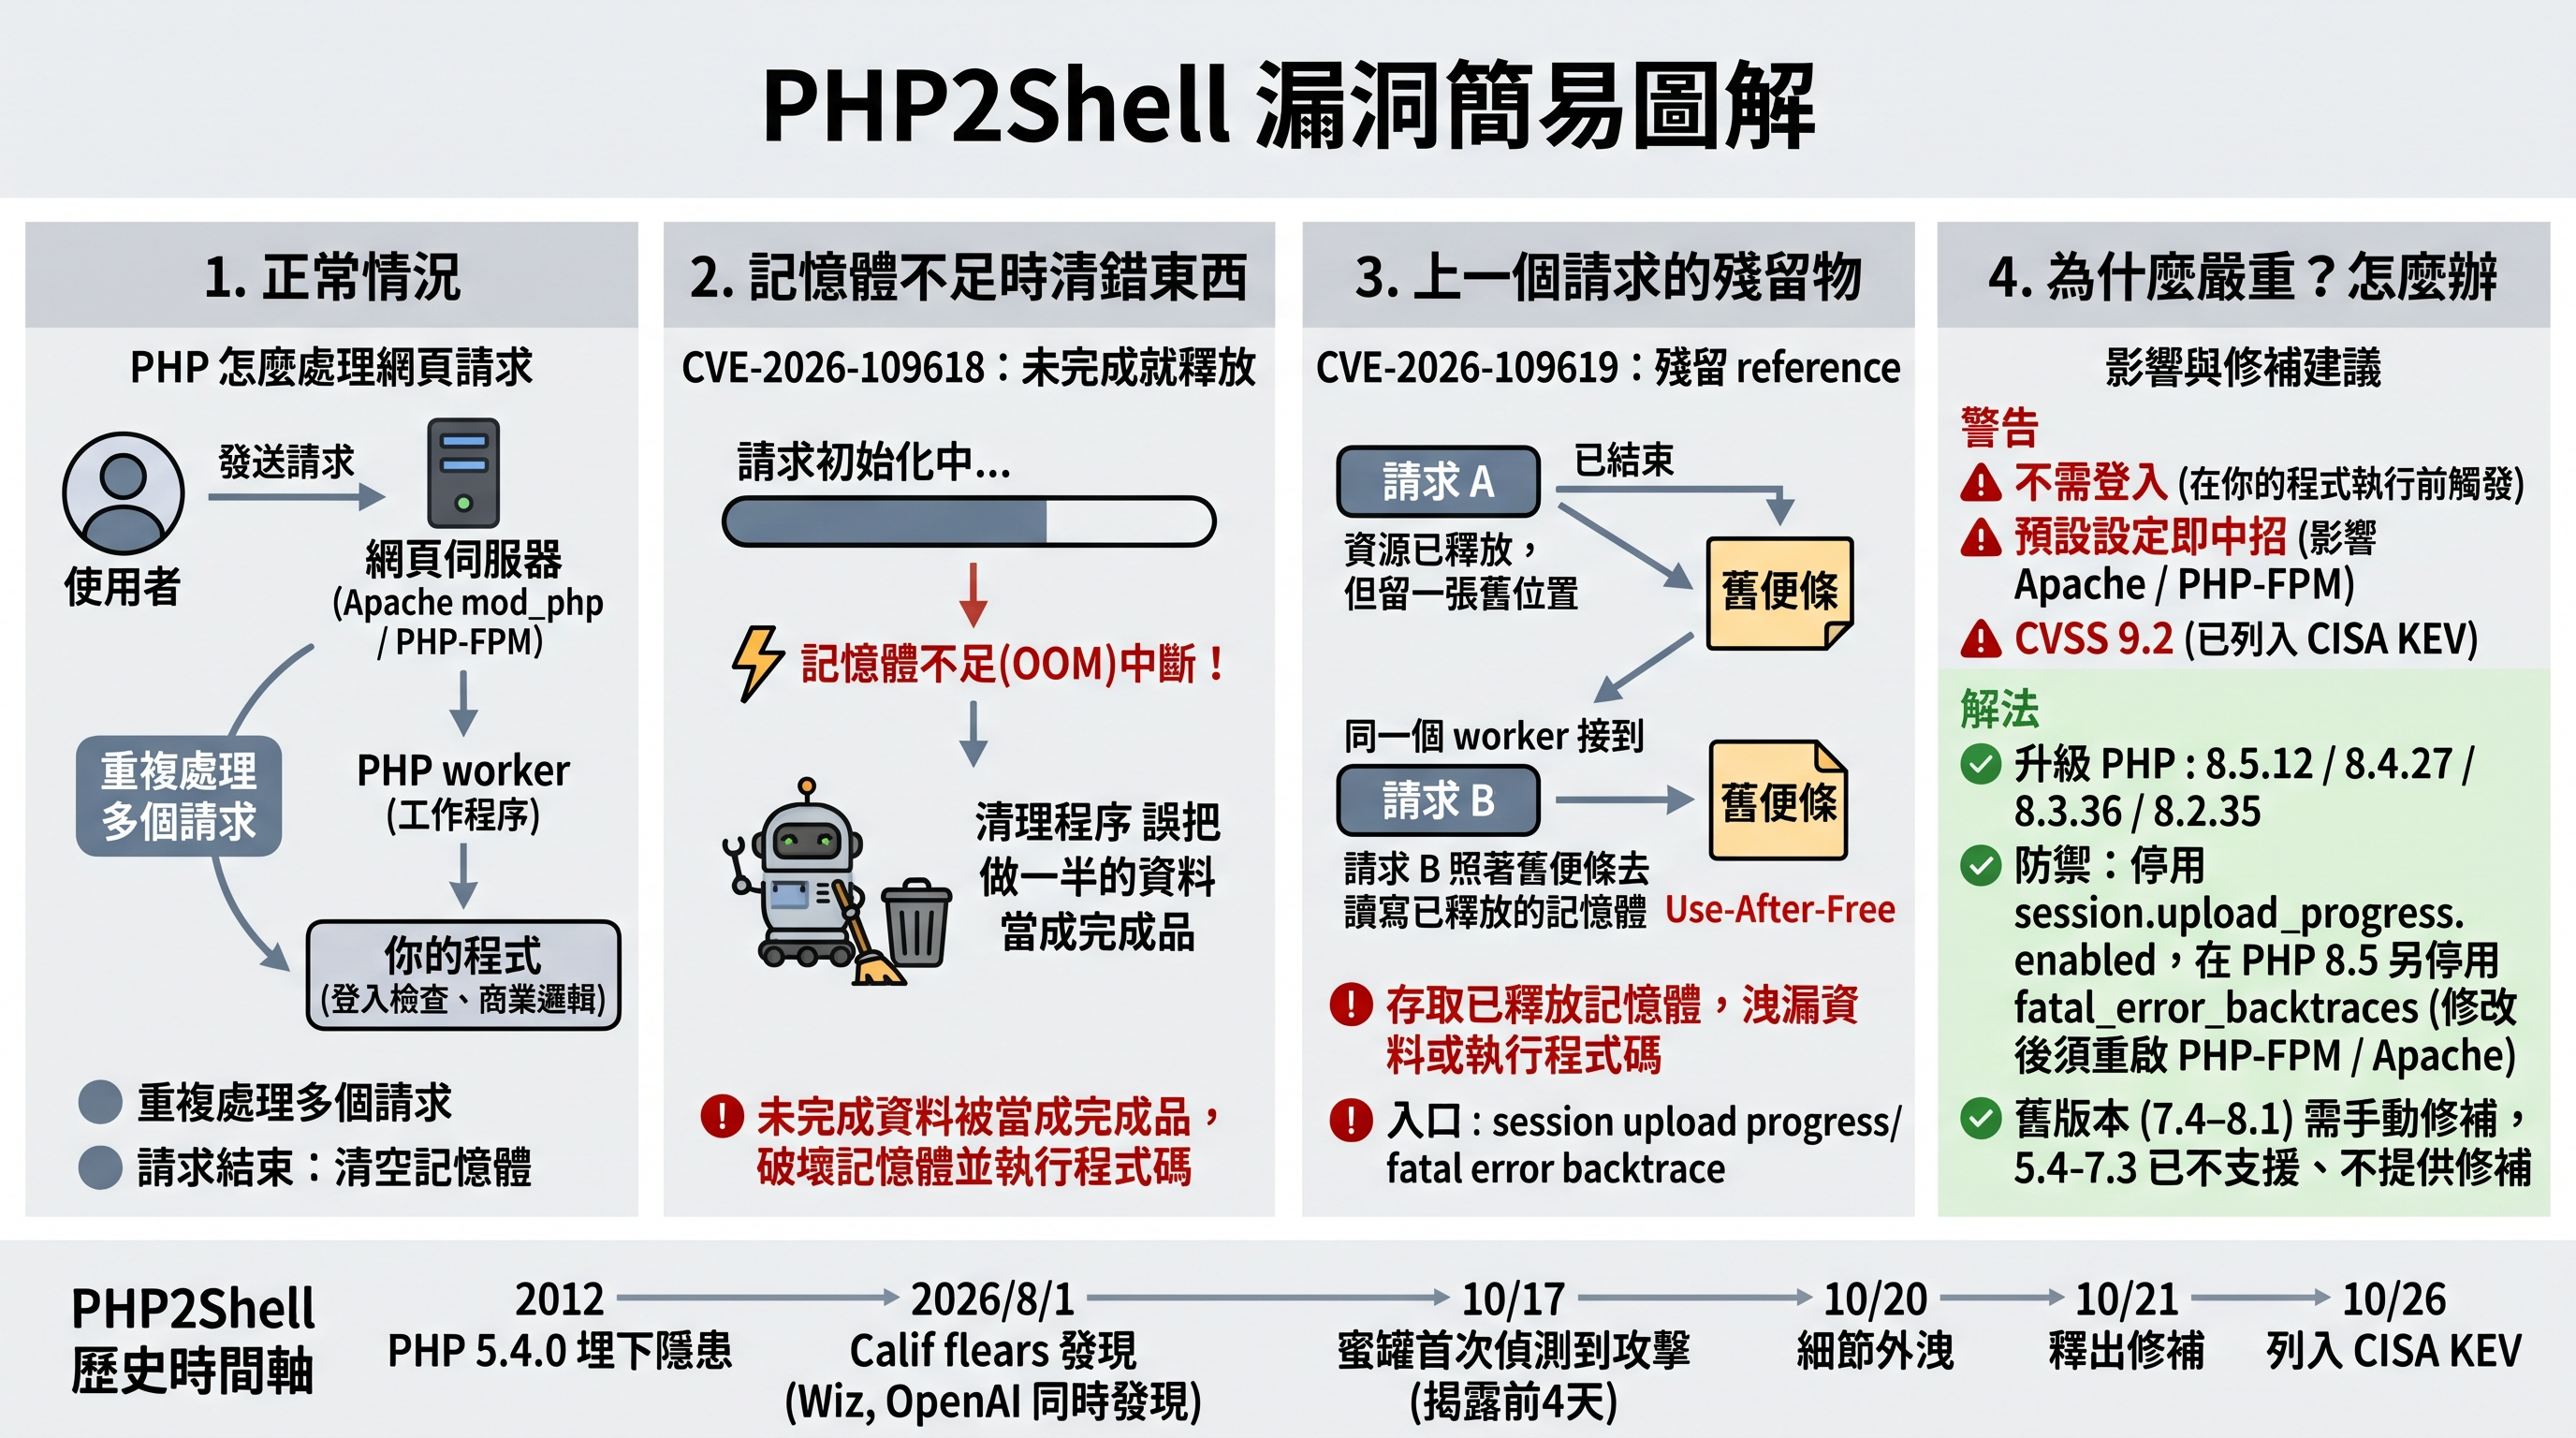
2026 年 10 月發生的 PHP2Shell 危機,為全球網路世界敲響了一記警鐘 [1]。作為支撐全球約 69.3% 網站後端的程式語言 [1][2],PHP 被挖出兩個高達 CVSS 9.2 分的嚴重漏洞(CVE-2026-109618 與 CVE-2026-109619)[3]。這兩個漏洞自 2012 年(PHP 5.4.0)起已潛伏 14 年之久 [4],卻在短短 48 小時內因為 AI 的發現與公開揭露失控,逼得各國政府與企業緊急防禦 [1][5]。
這起事件不只是一個技術漏洞,更揭示了軟體界在進入 AI 時代後,關於開源維護、資安經濟學與企業治理的深層轉變 [6][7]。
一、 巴士係數(Bus Factor)的啟示:語言生態系的維護困境
當我們探討軟體安全時,不能只看程式碼,更要看「誰在維護」[6]。不同語言的維護架構呈現出截然不同的風險型態:
- PHP 的脆弱與修復:2021 年前,PHP 的核心「巴士係數」一度低至 2 人 [6][8]。雖然成立了 PHP 基金會籌集企業資金聘請專職開發者 [6][8],但至今僅有一位全職執行長與約 13 位兼職合約工程師,仍面臨嚴重的資金與人力壓力 [9][10]。
- Python 的分散治理與企業依賴:CPython 擁有指導委員會與良好的社群分散治理 [11],但風險轉變為「企業贊助撤離」——例如 2025 年微軟裁撤 Faster CPython 團隊成員,便直接影響了效能優化進度 [11]。
- Java 的商業集中與多方制衡:Java 核心高度由 Oracle 主導,風險集中於「單一商業公司」[12]。但透過 OpenJDK 專案,Red Hat、Amazon 與 SAP 等公司形成了多方發行版制衡,防止了單一巨頭的完全壟斷 [12]。
二、 AI 的雙面刃:攻擊與防守成本的經濟學翻轉
這次事件最讓人震撼的是,OpenAI(Patch the Planet 計畫)、Wiz 與 Calif 等團隊,分別利用 GPT-5.6 Sol、Gemini 4 Argon 及 Claude Mythos 等不同 AI 模型,幾乎在同一時間各自獨立挖出了這個潛伏 14 年的漏洞 [7][13]。
- 能力的邊界縮小:自由競爭下,頂尖 AI 的解題與找漏洞能力高度接近。
- 攻防邊界重塑:過去攻擊者需要極高技術專長,現在 AI 大幅降低了將弱點轉化為攻擊工具的門檻 [7]。
- 審核負擔轉移:AI 產生大量噪音,PHP 安全團隊在短期內必須人工判讀與處理 106 份無效或重複的報告,造成維護團隊巨大的身心負擔 [7]。
三、 解決方案的演進:從「志工愛心」走向「中立基金會與 SaaS 託管」
面對 AI 帶來的攻擊普及,傳統靠少數志工「外部性善意」支撐公共財的模式已難以為繼 [6]。未來的演進趨勢正在清晰:
- 基礎架構機構化:開源專案產權轉移至非營利中立基金會(如 Linux 基金會、PHP 基金會),並由多家商業巨頭共同出資,降低單一公司撤資或改為非開源授權(如常見的 Licensing BSL/SSPL 分叉)的風險 [6]。
- 託管服務(Managed SaaS)成為主流:自建伺服器(Self-hosted)的維護與防禦成本過高 [15]。企業逐步將底層安全與金流外包給大型雲端巨頭,由巨頭將安全攻擊轉化為營運成本,在底層完成自動化修補與自動更新(Auto-patching)[15]。
結語:在動態試錯中尋找平衡
AI 的爆發讓軟體界的發展步調極速加快。儘管新型態的威脅不斷湧現,但整個軟體生態系也正積極地在「發現問題」後尋找「新型態解法」。
從個人自建轉向巨頭託管,從志工開源轉向基金會共治,這不是悲觀的終局,而是軟體工程在 AI 時代邁向成熟的動態平衡。
Comments
Loading comments…
Leave a Comment